Las cookies son archivos digitales que se quedan en nuestros dispositivos cada vez que accedemos a una página y que pueden tener fines meramente técnicos (hacer que la página funcione), analíticos o publicitarios. Permiten, por ejemplo, que las webs que visitamos con frecuencia recuerden nuestras preferencias de navegación y contraseñas (esas son las llamadas “de primera parte”).
Pero lo que ha impulsado el desarrollo de la economía digital tal y como la conocemos es la enorme cantidad de información que aportan sobre los individuos las llamadas cookies de terceros (las generadas por proveedores distintos a la página en la que se está navegando).
Gracias a estas líneas de código, las empresas pueden saber nuestra dirección, sexo, edad, número de IP (identificador único del dispositivo), tipo de dispositivo desde el que nos conectamos, a qué hora y durante cuánto lo hacemos, dónde pinchamos o qué webs hemos visitado anteriormente.
Las cookies permiten que la llamada publicidad dirigida o personalizada llegue a las audiencias deseadas, que los anuncios se muestren a personas que tengan hábitos concretos.
Una vida sin «galletas»
Que se retiren las cookies de tercera parte no significa que se vaya a dejar de analizar a los usuarios. Lo que no está tan claro es cómo se hará a partir de ahora. Los expertos consultados ven tres alternativas.
En primer lugar, que florezca una analítica basada en el consentimiento expreso de cada usuario. Esta vía de acción, la más respetuosa con la privacidad, consistiría en crear una especie de identificador (ID) de cada internauta para el que sería necesario que este diera su correo electrónico. A través de este método, de carácter voluntario, se podrían recabar los datos que antes recogían las cookies de tercera parte.
La segunda alternativa sería crear un identificador universal para cada usuario, que se desarrollaría con la puesta en común y el cruce de la información aportada por todos los participantes en la cadena de marketing (anunciantes, plataformas, agencias, etcétera) para después generar, a través de algoritmos, identificadores de tipos de usuarios.
“Esta iniciativa está siendo impulsada por IAB [la influyente asociación internacional de publicistas]. El objetivo es generar bases de datos con usuarios identificados para al final llegar a saber incluso el nombre, apellidos y teléfono de las personas y poderles impactar con publicidad”.
Señala Pablo Fernández Burgueño, abogado of counsel del equipo NewLaw de PwC Tax and Legal.
Para muchas empresas el teletrabajo ha supuesto tener que adoptar medidas especiales para que sus trabajadores pudieran seguir desarrollando sus funciones desde casa. El mayor reto es permitir el acceso a la información empresarial con el menor riesgo e inversión posibles. Para ello, la solución más eficaz y comúnmente adoptada es la implementación de redes privadas virtuales (VPN, del inglés Virtual Private Network), llamadas así porque se emplea una red privada (virtualmente hablando) en un canal público (Internet).
El uso de este tipo de redes VPN en la empresa abarata los costes logísticos, permitiendo el acceso seguro a la información desde cualquier sitio con acceso a Internet y aportando privacidad absoluta a las comunicaciones. Conseguir que todo esto funcione conlleva la adopción de medidas de seguridad eficaces en cuanto a la adecuada autenticación de los usuarios y el cifrado de la información para evitar el robo de la misma.
A la hora de desplegar o escoger un servicio VPN debemos elegir cuidadosamente el protocolo que emplearemos y el tipo de cifrado, pues influyen de manera notable en la seguridad y en la velocidad. Los tipos de cifrado más seguros y usados actualmente son:
L2TP/IPSec: por si solo L2TP no incluye cifrado se combina con IPSec, cuya clave de cifrado es de 256bit, lo que garantiza suficientemente la seguridad de una conexión. Se considera inseguro si se usan claves precompartidas, es decir, conocidas previamente por ambas partes a través de un canal que debería ser teóricamente seguro.
SSTP: creado por Microsoft, con un cifrado a 256 bits y certificados seguros SSL/TLS de 2048 bits, sería suficiente para garantizar una buena seguridad en este protocolo.
OpenVPN: protocolo de código abierto, lo que significa que cualquier fallo se identifica y corrige con total rapidez gracias a la comunidad de desarrolladores. Considerado de los más seguros, utiliza cifrado AES a 256bits y autenticación RSA a 2048 bits.
La elección del protocolo adecuado responde a las necesidades específicas de la empresa. Existen otros protocolos menos seguros, pero más rápidos y fáciles de implementar, que podrían ser suficientes para la transmisión de datos de baja confidencialidad en la empresa.
Finalmente, como recomendaciones generales, debemos recordar:
Filtrar el tráfico y monitorizar las direcciones que utilizan la VPN. De esta forma, mejoramos la seguridad y ante un incidente podremos responder con más velocidad y eficacia.
Utilizar algoritmos de cifrado seguros, como mínimo recomendado el SHA-256 con AES 128/256 o SHA-384, en caso de información muy sensible.
Revisar ajustes por defecto de las configuraciones VPN, sobre todo en servidores, donde no debemos olvidar mantener una política de contraseñas seguras para clientes y servidor.
Eliminar aquellos algoritmos no utilizados en servidores, evitando en lo posible la negociación del protocolo de cifrado por parte de los dispositivos.
Actualizaciones de software y hardware de las máquinas que hospedan una VPN, evitando así vulnerabilidades.
Fugas de DNS: comprobar periódicamente si el servidor VPN mantiene la privacidad o existen fugas a través de DNS no especificados en la configuración inicial.
Segmentación de la red. Es un punto importante que, ante un acceso no autorizado, solo se vea comprometida la parte de red segmentada y no toda la red corporativa.
Desactivar accesos a Internet que no vayan tunelizados, aumentando la privacidad y evitando así que terceras partes puedan acceder a la información o modificarla.
Utilizar el doble factor de autenticación para acceder a las redes VPN, lo que permite identificar de manera más fidedigna a la persona que va a hacer uso de la conexión.
Desde la óptica del trabajador que emplea redes VPN, es necesario recalcar o concienciar acerca de unos puntos esenciales:
Mantener el sistema operativo y las herramientas de conexión VPN actualizadas.
Emplear una cuenta de usuario específica para trabajar con la VPN y sin privilegios de administrador.
Disponer de un software antivirus y antimalware actualizados.
Conectar por cable Ethernet para reforzar la seguridad y persistencia de la red VPN.
Ante cualquier incidencia o comportamiento extraño, contactar inmediatamente con el Departamentos Informático de la empresa, prestando atención a los detalles que han motivado la misma.
A pesar de que, poco a poco las personas han comenzado a tener un mayor interés por proteger sus aparatos electrónicos, la gran mayoría no sabe exactamente cómo proteger sus aparatos o qué tipo de protección les podría brindar un mayor número de beneficios.
Reguladores de voltaje
Los reguladores de voltaje son equipos especializados en mantener un nivel de voltaje constante en los aparatos electrónicos. Los reguladores se encargan de proporcionar a los aparatos conectados a él, un suministro de energía limpia y constante, sin variaciones de voltaje que acorten la vida útil de los productos.
Si la corriente proveniente de la fuente de energía es peligrosa o inconstante, los reguladores se encargan de desconectar los equipos conectados hasta que esta deja de ser un peligro.
¿Cómo saber qué tipo de regulador de voltaje necesito?
Reguladores de voltaje monofásicos
Se caracterizan por que tienen desconexión automática y se pueden calibrar en diversos voltajes como son: 110V, 115V, 120V o 127V. la principal aplicación de estos reguladores de voltaje es para computadoras, impresoras, pantallas y otros equipos comunes en las oficinas, escuelas y hogares.
Reguladores de voltaje bifásicos
Son un tipo de regulador que brinda protección a los transformadores de regulación por medio de un térmico bimetálico, puede operar en voltajes desde 208 -220V. ofrecen desconexión automática y un filtro de ruido electrónico. Es ideal para la protección de equipos electrónicos como son plotters, bordadoras, aires acondicionados y equipos de laboratorio.
Reguladores de voltaje trifásicos
Se caracteriza por su desconexión automática en caso de alto y bajo voltaje ± 20% del voltaje nominal, así como su temporizador de arranque para retardo en el encendido automático. Los reguladores de voltaje trifásicos brindan protección a los transformadores de regulación a través de térmico bimetálico.
Sus principales aplicaciones son para equipos comerciales y de telecomunicaciones, robots, analizadores de gases, data center y equipo automatizado.
No Break
Los No Break son sistemas de alimentación de energía ininterrumpida cuyo objetivo es que los aparatos no sufran de un corte repentino de energía que pueda dañar sus circuitos internamente, brindando una batería de respaldo por un tiempo muy limitado para poder guardar información importante o hacer un correcto apagado del equipo.
Sin embargo, los No Break no cuentan con la energía ni potencia suficiente para poder proteger aparatos grandes o para un uso empresarial. Estos productos pueden proteger aparatos pequeños como una televisión o una impresora.
¿Cómo calcular la capacidad de un No Break?
Para facilitar el cálculo de carga que un UPS (sistema de fuerza ininterrumpida por sus siglas en inglés) puede proteger, necesitamos la cantidad de Watts que puede proveer, esto es la carga real. La mayoría de los fabricantes proporcionan el dato de capacidad en Volts-Amperes (VA) que es la carga aparente pero no la carga real en Watts por lo mismo necesitamos el factor de potencia.
El factor de potencia es el factor de conversión entre carga real y carga aparente. Todos los aparatos electrónicos tienen una carga real y una carga aparente pero solo le ponemos atención a la carga real (los Watts que consumen los aparatos). En el caso de los No Breaks, se volvió un estándar que los números que manejan los fabricantes y distribuidores sea la carga aparente en VA.
Cada marca tiene diferentes factores de potencia para sus equipos, el más típico de la industria es de 0.6 o 0.7 y uno puede diferenciar la calidad de los aparatos dependiendo de qué tan alto o bajo es este número.
UPS
Los Uninterruptible Power Supply o UPS, por sus siglas en inglés, tienen la función de alimentar de energía eléctrica a los productos electrónicos que estén conectados a él, en el caso de que se haya visto interrumpida la entrada de energía proveniente de la fuente de poder.
Los UPS en promedio brindan energía suficiente para poder trabajar a pesar de que haya habido un corte de luz por horas.
Estos productos cuentan con baterías internas que proporcionan la energía suficiente para poder proteger equipo especializado como equipo médico o Data Centers.
¿Es bueno dejar prendido un UPS?
Una de las preguntas más comunes al instalar un UPS es: ¿debo desconectar el UPS cuando no esté en uso? o ¿puedo dejar perdido un UPS todo el día y la noche?
Los UPS están diseñados para operar de manera continua y permanecer conectados a la corriente eléctrica por lo que sí, sí puedes dejar conectado todo el día y toda la noche.
De hecho, lo más conveniente para hacer que la batería de tu UPS o No Break dure más tiempo en buenas condiciones es dejarlo conectado.
En GOLSYSTEMS distribuimos Reguladores de Voltaje y UPS de las mejores marcas para satisfacer las especificaciones más estrictas del mercado. ¿Necesitas más información, ponte en contacto con nosotros, envíanos un mensaje a nuestro correo o un escríbenos desde nuestro chat, con gusto te atenderemos.
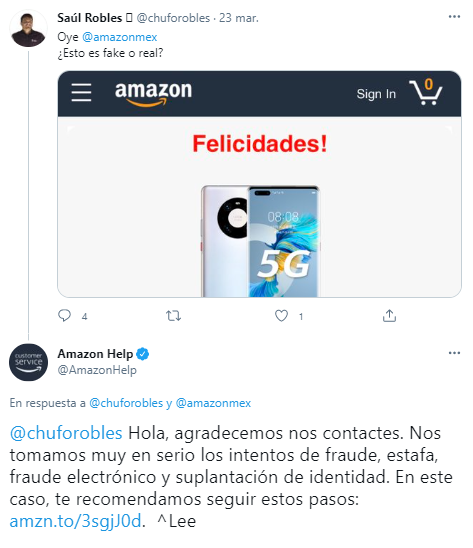
Una estafa llega a usuarios vía WhatsApp diciendo que la compañía de Jeff Bezos regalará un millón de productos y para participar por alguno deberás girar una ruleta.
Este mensaje ha llegado a usuarios de México únicamente con una liga que redirige a «Amazon Spin», una ruleta en la que se encuentran «diversos premios» que van desde tenis, smartphones y hasta laptops.
Para poder girar la ruleta debes ser un «miembro» de Amazon, por lo que el sitio te pedirá que hagas tu registro o que ingreses los datos de tu cuenta. Esto pone en peligro tanto tus datos personales, correo, contraseña y tu información bancaria.
Para obtener tu premio, la página te pide que compartas el link de la dinámica a tus contactos de WhatsApp y que descargues una aplicación. Evita instalarla porque es un virus que robará los datos almacenados en tu smartphone o computadora.
Si recibes este mensaje vía WhatsApp ignóralo, evita abrirlo y avisa al contacto que te lo envió de la estafa para que pueda hacer los cambios necesarios en su cuenta de Amazon.
Esa no es la única estafa de la que la gente es víctima por medio de una liga distribuida vía WhatsApp. Otro supuesto regalo llega los días martes y te redirige a un mensaje en el que supuestamente Amazon te seleccionó uno de los cien ganadores de un Huawei Mate 40 Pro.
Una de las recomendaciones en ciberseguridad es que siempre preguntes en el sitio oficial antes de abrir el mensaje o difundirlo.
Red por la Defensa de los Derechos Digitales (R3D) se ha manifestado en contra de la obligatoriedad que tienen ya los usuarios de la banca en línea en México, de dar su geolocalización a los bancos para poder ejecutar operaciones.
La disposición entró en vigor el día 23 de marzo, y al mismo tiempo la organización civil ha hecho pública su postura sobre que la medida es «desproporcional», «riesgosa» y contempla que los datos se acumulen por al menos 10 años, lo que es un tiempo «desmesurado».
Previamente, la Asociación de Bancos de México emitió un comunicado en el que indica que el propósito de la medida es cumplir con el marco legal en materia de Prevención de Lavado de Dinero y Combate al Financiamiento del Terrorismo.
«[Las Entidades]deberán requerir y obtener de sus Usuarios, previo su consentimiento, la Geolocalización del Dispositivo desde el cual el Usuario celebre la Operación, así como su correo electrónico. Las Entidades no deberán celebrar Operaciones con Usuarios de forma no presencial, cuando no recaben el dato relativo a la Geolocalización»
Asociación de Bancos de México
La Asociación de Bancos solo está cumpliendo con lo que el congreso ordenó cuando modificó en 2019 la Ley de Instituciones de Crédito. El plazo límite para que la Asociación de Bancos acatara fue el 23 de marzo de 2021, fecha en que diversas apps comenzaron a mandar la solicitud de permiso de geolocalización.
Los usuarios que no brindaran el permiso no pueden hacer operaciones desde la app de su banco.
Uno de los problemas con la disposición, son las conocidas brechas de seguridad de las que toda entidad puede ser objeto. Sea una secretaria, órgano público, privado o financiero, hay antecedente de todo tipo de brechas de seguridad. No en pocos casos incluso nos hemos dado de frente con bases de datos vendidas en el mercado negro.
Los bancos deberán tener un modelo de riesgos de sus clientes en donde se incluirán datos como volumen de operaciones, frecuencia de operaciones, números de contrapartes, origen y destino de recursos, manejo de efectivo en la cuenta y, desde luego, geolocalización del dispositivo desde el cual los clientes hagan operaciones.