La herramienta se llama Windows File Recovery, se encuentra en la tienda de Microsoft y es gratuita. La puedes utilizar para recuperar datos perdidos por distintas razones. Funciona perfecto para recuperar archivos de discos duros locales, así como medios extraíbles: unidades USB y tarjetas de memoria.
Esta aplicación no es nativa de Windows, se trata de una herramienta de línea de comandos para recuperar archivos del sistema operativo, por lo que tendrás que esforzarte un poco para entender esta función, ya que proporciona un medio para recuperar archivos de unidades formateadas NTFS, FAT, exFAT y ReFS.
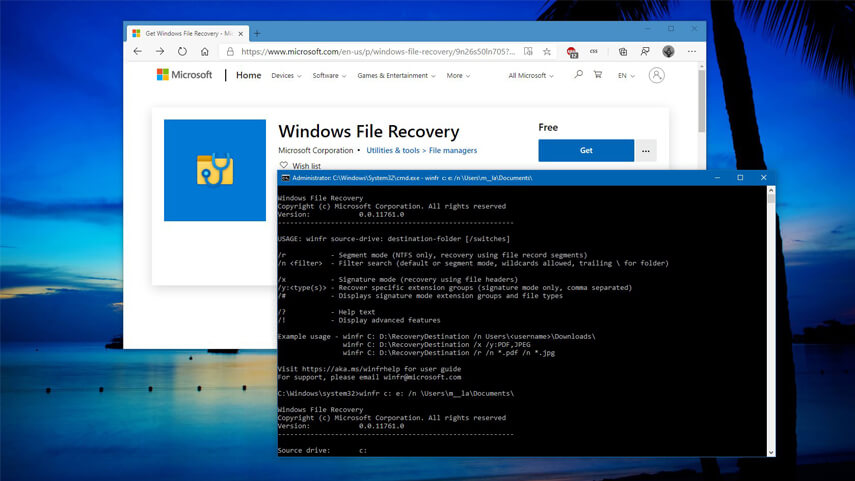
Una vez instalada esta herramienta en tu computadora, puedes a ejecutar la línea de comandos, tal y como muestra las capturas de pantalla en Windows Store.
Windows describe su aplicación como una excelente herramienta para recuperar data borrada.
«¿Accidentalmente borrado un archivo importante? ¿Limpiaste tu disco duro? ¿No está seguro de qué hacer con los datos dañados? Windows File Recovery puede ayudarlo a recuperar sus datos personales. Parafotos, documentos, videos y más, Windows File Recovery admite muchos tipos de archivos para ayudar a garantizar que sus datos no se pierdan permanentemente.»
Si bien no es necesariamente completamente intuitivo, la recuperación de archivos de Windows es relativamente simple de usar, y hay un modo avanzado que brinda acceso a opciones adicionales para usuarios más experimentados. Para más información de la aplicación, puedes acceder al sitio de soporte de Microsoft.
Los sistemas de control de accesos vehicular se implementan para tener el control de los vehículos que circulan por un espacio público o privado, asegurando el paso a los vehículos permitidos y restringiendo a aquellos que no estén autorizados. Al integrar un sistema de control de accesos vehicular, podemos tener el control total, tanto de los residentes como de los visitantes.
Brindamos soluciones en la automatización electromecánica para sistemas de parking y barreras de estacionamiento de medianas y grandes dimensiones. Soluciones potentes y versátiles que representa al máximo la fiabilidad y la tecnología de los mejores controles de acceso vehicular del mundo.
Diseñamos sistemas para las exigencias más complejas, tales como el uso intensivo, típico de las aplicaciones en las instalaciones comunitarias o industriales.
Beneficios
Ahorro en personal extra dedicado a la vigilancia y control de acceso vehicular.
Mayor seguridad con registros de entradas y salidas, horarios, grupos de acceso, zonas permitidas
Base de datos con toda la información necesaria: placas, descripción del vehículo, propietario, datos de contacto y toda la información que se considere necesaria para un correcto control de acceso vehicular.
Ingreso de automóviles de forma controlada y organizada.
Sistema automatizado mejorando el acceso vehicular.
Reconocimiento de placas para aplicaciones de avanzadas.
Asociación de las placas con la identificación del conductor para mayor seguridad.
Reconocimiento de TAGs RFID para aplicaciones manos libres.
Alertas en caso de un intento de acceso sin autorización.
Integración con todos los sistemas de seguridad para una gestión centralizada.
Conexión e integración con la red IP para monitoreo desde diferentes puntos.
Luego de que el pasado viernes 16 de abril Twitter registrara una caída a nivel mundial, la mañana de este sábado se han reportado nuevamente fallas en la red social en al menos 40 países como México, Estados Unidos, Canadá, Francia y Reino Unido, según informa el sitio Outage Report.
Los usuarios de estas naciones se han expresado en la misma red social al percatarse que tenían problemas en cargar el contenido, o realizar cualquier acción desde el sitio, especialmente iniciar sesión.
Según el informe de Outage Report, las fallas de esta mañana se han estado reportando desde las 7:30 de la mañana, apenas unas horas después de que la red social sufriera una caída el día de ayer alrededor de las 20:00 y las 23:00 horas.
Según expresaron los mismos usuarios, al momento de intentar ingresar a la red social, aparecía una leyenda de «Error», en la que Twitter informaba que «algo salió mal», pero que se encontraba trabajando en remediar el error.
En México y en Latinoamérica, demasiadas personas no cuentan con los recursos necesarios para recibir educación a distancia como acceso a Internet, dispositivos electrónicos adecuados (tabletas, teléfonos, computadoras) y capacitación para ofrecer y/o recibir educación en línea.
Girls in Tech (GIT) es una organización que nace en 2007 para generar una comunidad que contribuya a reducir la brecha de género en la tecnología, ofrecer experiencias y oportunidades educativas que motiven y ayuden a las personas a tener carreras exitosas en el sector tecnológico y a luchar por la igualdad salarial.
GIT cuenta con 54 capítulos en 6 continentes, tiene presencia en 37 países y cuenta con 60,000 miembros. GIT Capítulo Ciudad de México está integrado por un Consejo Asesor conformado por 11 profesionistas con distintas trayectorias y un interés común por la tecnología e innovación.
Por lo anterior, Girls in Tech (GIT), organización sin fines de lucro centrada en el compromiso, educación, y empoderamiento de las mujeres en la tecnología, invita a desarrolladoras, diseñadoras, científicas y estudiantes de entre 18 y 35 años de edad, con residencia en Brasil, Ecuador, República Dominicana y México, que quieran compartir su conocimiento, creatividad y entusiasmo a participar en la competencia regional Hacking for Humanity Latin America un maratón de programación, en modo virtual, con duración de 2 semanas que se realizará del 8 al 23 de mayo del 2021.
Los participantes deberán diseñar soluciones tecnológicas que brinden acceso a programas educativos en materia de habilidades blandas a distancia que puedan utilizarse en comunidades en donde el acceso a internet es limitado o inexistente.
Girls in Tech se fundó bajo los valores de inclusión e igualdad, tanto hombres como mujeres son bienvenidos a participar. Cada participante deberá registrarse individualmente, leer y aceptar los términos y condiciones publicados en la plataforma de DevPost de Girls in Tech.
Los equipos de trabajo deberán ser de 3 a 5 personas que se trabajarán y comunicarán de manera remota utilizando la plataforma Webex Teams de Cisco.
No se aceptarán trabajos individuales; sin embargo, si una persona quiere participar y no tiene equipo, puede inscribirse y unirse a algún equipo existente, o bien, conformar uno nuevo con otros participantes inscritos.
El equipo deberá integrarse en su mayoría por mujeres y ser liderado por una de ellas.
La líder del equipo debe inscribir al equipo en DevPost de Girls in Tech
Los miembros del equipo deben residir en alguno de los países de los capítulos de GIT participantes: Brasil, Ecuador, República Dominicana y/o México.
El código utilizado en la creación del proyecto debe ser original y cada equipo deberá entregar su proyecto en la página de DevPost de Girls in Tech antes de las 11:45 pm EDT del 23 de mayo del 2021.
El primer lugar recibirá 2,000 dólares en efectivo y el segundo y tercer lugar recibirán premios en especie de nuestros patrocinadores.
A principios de octubre de 2020, el equipo de investigación cibernética de Wizcase, dirigido por Ata Hakcil, descubrió una vulnerabilidad de seguridad en la plataforma de aprendizaje de código abierto Moodle. Cualquier persona que tuviera una cuenta en moodle de una escuela determinada (con el filtro TeX habilitado) podría entonces hacerse cargo de las cuentas de los estudiantes, profesores e incluso las cuentas administradas por los administradores de la plataforma.
Moodle es una plataforma educativa de código abierto utilizada por 179.000 sitios y tiene 242 millones de usuarios. Permite a las universidades distribuir contenido a estudiantes y profesores. Permite a los profesores comunicarse fácilmente con los estudiantes, organizar y publicar enlaces, documentos, tareas, cuestionarios y calificaciones.
Para entender el núcleo de este problema, también se ha probado en versiones anteriores, y se rastreó esta vulnerabilidad de nuevo a un pequeño cambio de código en la versión 2.8.0, que fue lanzado el 10 de noviembre de 2014. Esto significa que la vulnerabilidad que se descubrió había existido durante 6 años antes de ser descubierto y parcheado.
Cualquier universidad/escuela que tuviera habilitado el filtro TeX estaba en riesgo. El filtro TeX generalmente es necesario para compartir fórmulas matemáticas, por lo que cualquier universidad con un departamento científico o de economía, o cualquier campo que requiera fórmulas matemáticas probablemente tenga habilitado el filtro TeX.
El administrador del sitio solo puede habilitar el filtro Tex y está habilitado para todos los usuarios del sitio determinado.